IT-Sicherheit Ihrer Praxis, unabhängig geprüft nach §390 SGB V
Als herstellerneutraler Prüfer sage ich Ihnen, wo Ihre Praxis steht, was die Richtlinie verlangt und was zuerst zu tun ist. Ohne Technikverkauf, mit klarem Maßnahmenplan. Für Zahnarztpraxen und ebenso für Arztpraxen.
Was die IT-Sicherheitsrichtlinie seit dem 02.01.2026 verlangt
Die KZBV hat ihre Richtlinie nach §390 SGB V überarbeitet; die Vorgängerfassung beruhte auf §75b SGB V. Die Fassung 1.1 gilt seit dem 02.07.2025, neue und geänderte Anforderungen seit dem 02.01.2026. Für Arztpraxen gilt die Richtlinie der KBV, neue Anforderungen dort seit dem 01.10.2025. Für alle Praxen verlangt Anlage 1 unter anderem:
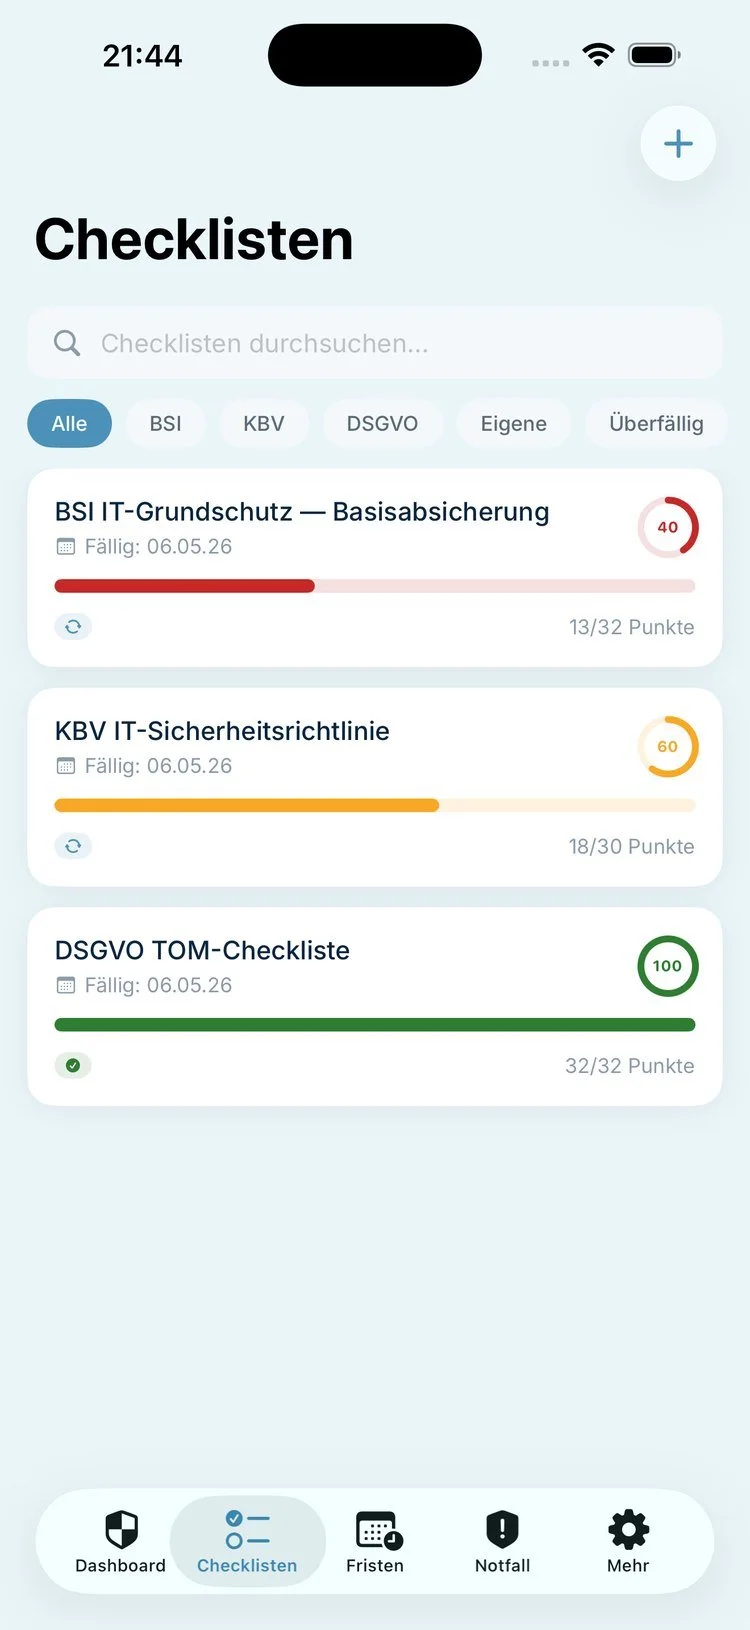
Neue Mitarbeitende einarbeiten und über die geltenden Regeln informieren (Nr. 1)In NENGuard: Schulungen mit Nachweis je Person
Mitarbeitende regelmäßig schulen, Praxisleitung sensibilisieren (Nr. 6 und 8)In NENGuard: Schulungen und Quiz
Updates zeitnah installieren und festlegen, wer das übernimmt (Nr. 14 und 15)In NENGuard: Fristen und BSI-Warnmeldungen
Festlegen, wie und durch wen gesichert wird; die Sicherung sollte getestet werden (Nr. 23 bis 25)In NENGuard: Fristen für den Backup-Test
Systeme ohne Sicherheitsupdates erkennen und ausmustern oder in einem eigenen Netzsegment betreiben, etwa Windows 10 ohne erweiterte Sicherheitsupdates (Nr. 16 und 17)In NENGuard: Asset-Inventar
Aufgaben und Zuständigkeiten dokumentieren, das Praxisnetz mit Netzplan dokumentieren (Nr. 5 und 12)In NENGuard: Praxisablage mit PDF-Export
Nummern nach Anlage 1 der KZBV Richtlinie, Version 1.1. Größere Praxen haben zusätzliche Anforderungen. Keine Rechtsberatung; maßgeblich ist die jeweils aktuelle Fassung der Richtlinie. Quellen: KZBV, IT-Sicherheit in der Zahnarztpraxis · Richtlinie nach §390 SGB V (PDF der KZBV) · §390 SGB V im Gesetzestext · KBV, Praxisnachricht vom 03.04.2025 · BSI, Hinweise zur IT-Sicherheitsrichtlinie.
Drei Wege zur nachweisbaren IT-Sicherheit
Praxischeck 360
60 bis 90 Minuten remote, Ampel-Report mit priorisiertem Maßnahmenplan, Notfallplan-Vorlage befüllt, NENGuard auf Wunsch eingerichtet.
einmalig ab 590 €Zum Praxischeck 360Modul IT-Sicherheit & Compliance
Statusvermerk mit Score und Fristen, jährlicher Re-Check mit Backup-Nachweis, Team-Schulung als Video mit Nachweis, Richtlinien-Updates, Nachweisordner.
ab 179 € im MonatLeistungen und PreiseVor Ort im Rheinland
Begehung Ihrer Praxis, Schulung des Teams oder beides an einem halben Tag.
ab 690 €Termin anfragenWenn ein Thema drängt: Notfallplan und Cyberversicherung
Notfallplan-Workshop, remoteIhr Notfallplan wird gemeinsam befüllt: Ansprechpartner, Meldewege, Wiederanlauf, Kommunikation mit Patienten und Dienstleistern. Ergebnis: ein Plan, der im Ernstfall am Empfang liegt und auf Wunsch in NENGuard hinterlegt ist.
ab 690 €
Cyberversicherungs-Check, remoteAbgleich Ihrer Police mit dem tatsächlichen IT-Stand: Welche Obliegenheiten erfüllen Sie, wo droht im Schadenfall der Leistungsausschluss, was ist bis zur nächsten Verlängerung zu tun. Keine Rechtsberatung.
ab 490 €
Alle Preise in Euro. Als Kleinunternehmer nach § 19 UStG berechne ich derzeit keine Umsatzsteuer.
Zwischen den Prüfungen: NENGuard.
Meine App hält Ihre Compliance im Alltag aktuell. Sie buchen NENGuard separat: bis 10.05.2027 kostenlos, danach als Abo je Praxis, für Beratungskunden zum Sonderpreis. Einrichtung und Einführung übernehme ich auf Wunsch ohne Aufpreis.
Häufige Fragen zur IT-Sicherheit
Wir haben ein Systemhaus. Brauchen wir Sie trotzdem?
Ja, denn es sind zwei verschiedene Rollen. Ihr Systemhaus baut und betreibt die IT, ich prüfe unabhängig, ob sie den Anforderungen entspricht, und mache aus der Richtlinie eine klare Aufgabenliste. Viele Ergebnisse setzt anschließend genau Ihr Systemhaus um.
Was passiert, wenn wir die Richtlinie nicht erfüllen?
Kontrollen in Praxen sind derzeit nicht vorgesehen, und §390 SGB V sieht keine eigenen Sanktionen vor. Nach einem Vorfall müssen Sie aber zeigen können, dass Ihre Praxis angemessen geschützt war (Rechenschaftspflicht nach Art. 5 Abs. 2 DSGVO). Sonst drohen Bußgelder, Probleme mit der Cyberversicherung und Haftungsfragen, dazu Kosten durch Ausfall und Datenverlust. Dokumentierte Sicherheit ist Ihre Absicherung. Keine Rechtsberatung.
Wie läuft eine Begehung vor Ort ab?
Zwei bis drei Stunden in Ihrer Praxis, ohne den Betrieb lahmzulegen: Rundgang durch alle Räume, Netzwerk und WLAN, Backup-Datenträger, Stichprobe an Arbeitsplätzen, vernetzte Medizingeräte, Kurzgespräch mit der Praxisleitung. Danach erhalten Sie ein Begehungsprotokoll mit Fotos und den Nachweis für Ihren Ordner.
Erfüllt das Schulungsvideo die Schulungspflicht?
Es deckt einen wichtigen Teil ab. Die Richtlinie verlangt, dass Mitarbeitende regelmäßig geschult werden (Anlage 1 Nr. 6), eine bestimmte Form nennt sie nicht. Das jährliche Schulungsvideo behandelt Phishing, Passwörter, Bildschirmsperre, Umgang mit Patientendaten und Meldewege; jede Teilnahme wird mit Nachweis erfasst. Wer sein Team lieber persönlich schulen lässt, bucht die Schulung vor Ort dazu. Keine Rechtsberatung.
Wie schnell bekommen wir einen Termin?
Das Erstgespräch meist innerhalb einer Woche, den Praxischeck in der Regel innerhalb von zwei Wochen. Bei akuten Vorfällen melden Sie sich telefonisch, dann priorisiere ich um.
Wissen statt hoffen.
Im kostenlosen Erstgespräch klären wir in 15 bis 20 Minuten, wo Ihre Praxis steht.
Erstgespräch anfragenoder telefonisch: 0173 1655070
